Skydda medarbetarna mot den nya nätfiskemetoden
Publicerad: 2026-09-24
Senast ändrad: 2026-09-24
En ny nätfiskemetod utnyttjas för att kapa Microsoft 365-konton. Attacken kringgår hela inloggningsförfarandet. SSF:s tester visar att många organisationer är oskyddade.
Denna artikel finns även i en version för medarbetare .
Moderna webbtjänster blir allt bättre på att erbjuda säkra inloggningsmetoder. Tvåfaktorsautentisering har blivit en så grundläggande säkerhetsåtgärd att den ofta är tvingande, framför allt i företagssammanhang. Allt fler webbtjänster föreslår också att användarna ska skydda sina konton med nycklar, vilket är en inloggningsmetod som skyddar helt mot traditionella nätfiskeattacker.
Dessa förändringar tvingar världens angripare att byta nätfiskemetoder. Angriparna kan inte längre bara förlita sig på falska inloggningssidor som stjäl lösenord och engångskoder. Angriparna måste i stället uppfinna nya nätfiskemetoder som kringgår hela inloggningsförfarandet. Då kan de kapa kontona oavsett vilken inloggningsmetod medarbetarna använder.
Enhetskoder lurar användarna att släppa in angriparna
En nätfiskemetod som har växt i rask takt under 2026 drar nytta av så kallade enhetskoder. Attacken riktas bland annat mot Microsoft 365-användare. Angripare skickar mejl som ser ut att komma från exempelvis Adobe Acrobat Sign, Docusign eller Microsoft Onedrive. För att få åtkomst till ett delat dokument måste mottagaren ange en kod. Koden är i själva verket enhetskod som kopplar ihop en angripares dator med användarens Microsoft 365-konto.
Attacken verkar extra trovärdig eftersom nätfiskelänken leder till Microsofts riktiga domän. Läs mer om detta i vår artikel ”Så avslöjar du nätfiskare som utnyttjar enhetskoder ”.
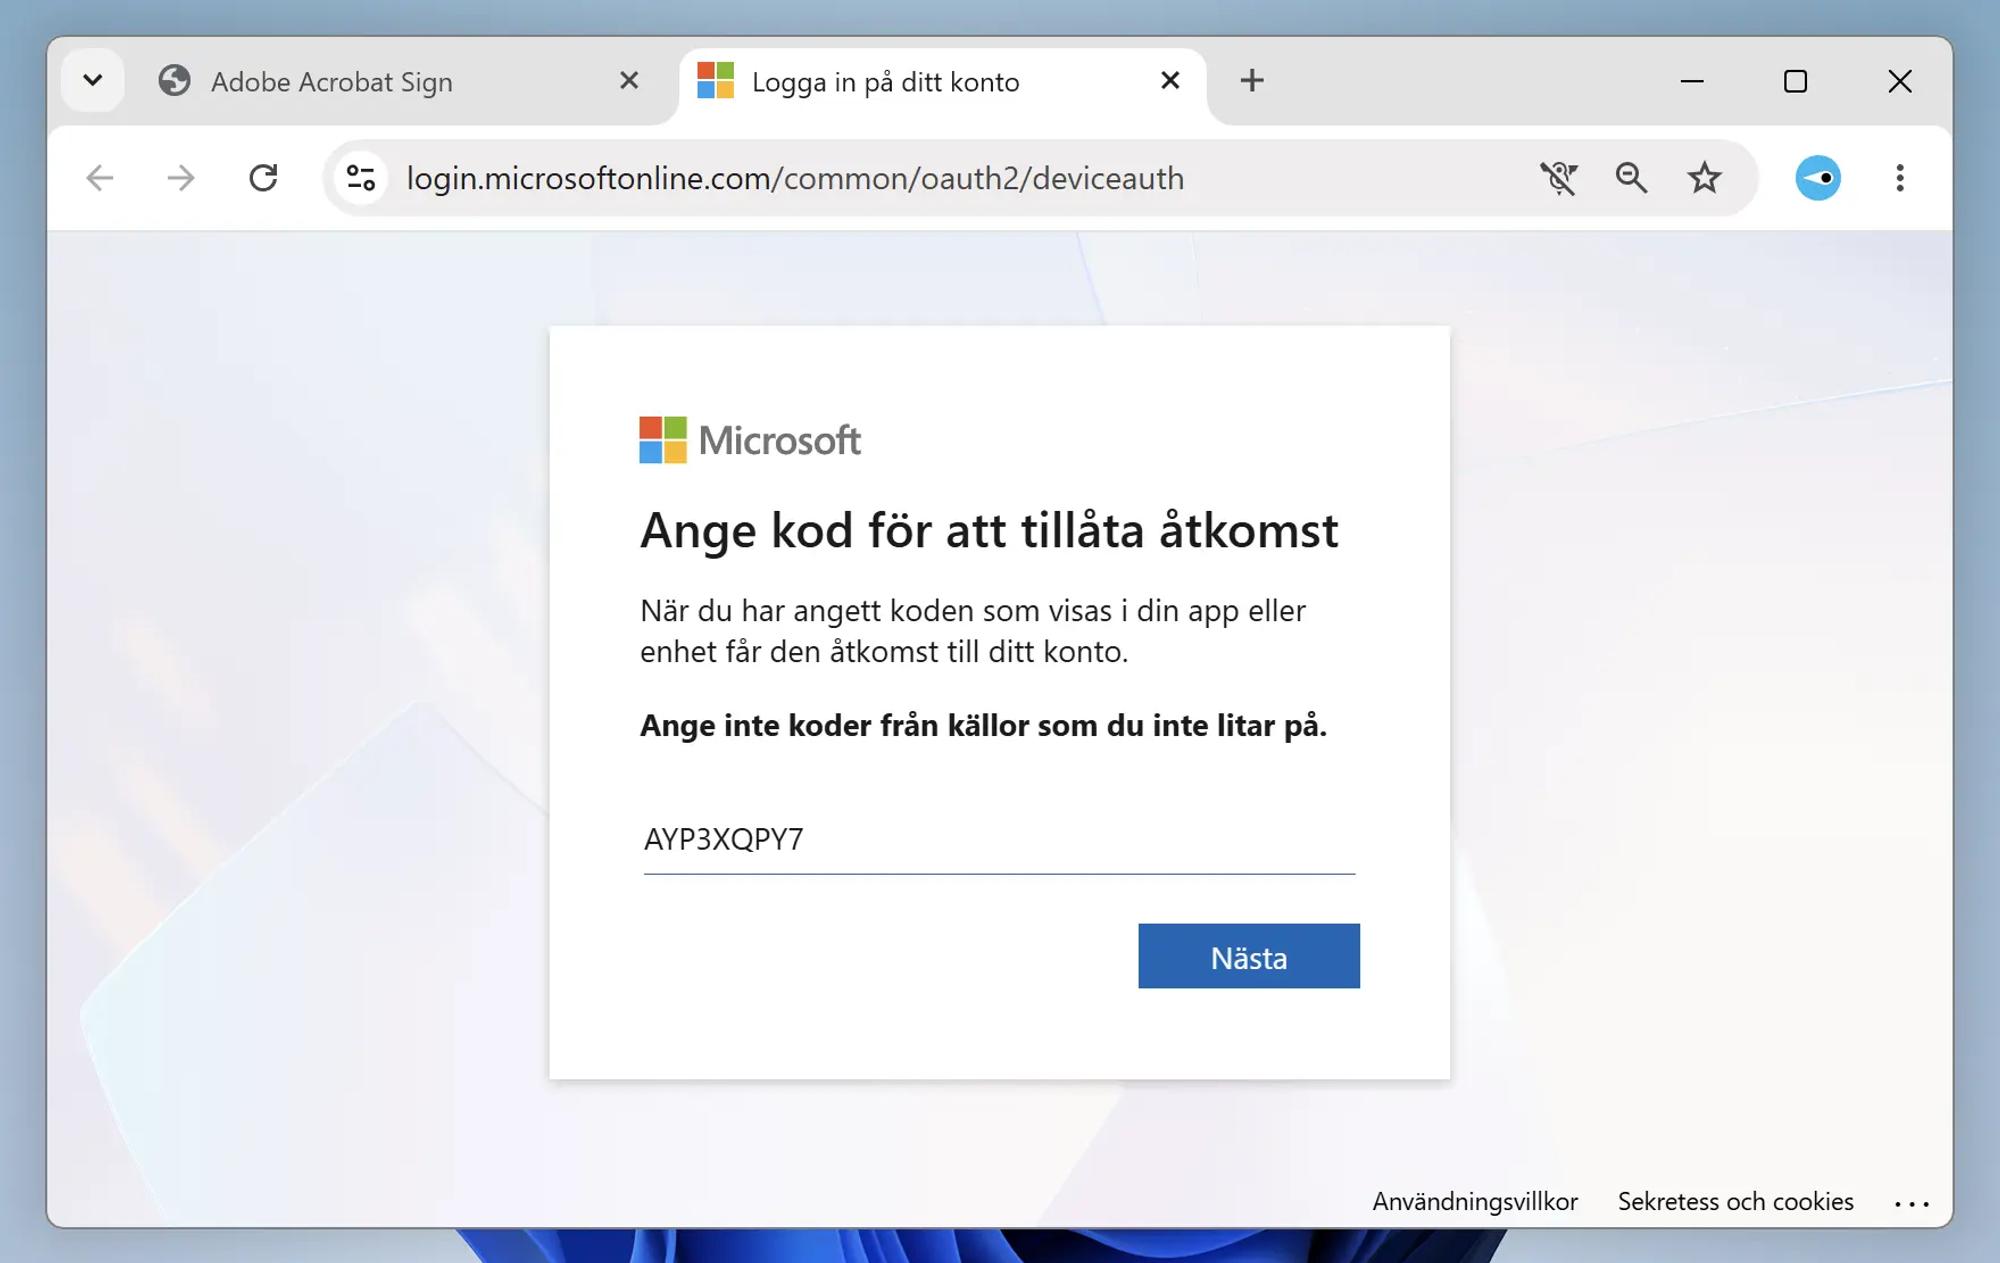
Angripare utnyttjar enhetskoder för att ta över medarbetares Microsoft 365-konton.
Flera av de kommersiella nätfiskeverktygen har fått stöd för just här attackmetoden. FBI gick ut med en varning för företeelsen tidigare i år. Microsoft publicerade en egen varning och teknisk genomgång i april.
Skydda medarbetarna mot nätfiske med enhetskoder
Enhetskoder är egentligen tänkta att användas för inloggning på enheter som saknar traditionella webbläsare, till exempel mötesskärmar och skrivare. Med tanke på hur sällan metoden används av legitima skäl rekommenderar både SSF och Microsoft att, om möjligt, inaktivera metoden. Microsoft skriver att metoden endast bör tillåtas i ”väldokumenterade och skyddade användningsfall, till exempel äldre verktyg som inte kan uppdateras”.
Från och med den första juli är metoden rent av avstängd för alla nya Microsoft 365-organisationer (tenants) som skapas. Om organisationen har Standardinställningar för säkerhet aktiverade blockeras inloggningsförsök som görs via enhetskodsflöde.
SSF:s tester visar dock att detta enbart gäller just organisationer som har skapats efter första juli. Enhetskodsflödet blockeras inte för medarbetare i äldre organisationer även om Standardinställningar för säkerhet är aktiverade. Detta beror sannolikt på att Microsoft vill bibehålla kompatibiliteten med gammal utrustning som redan är i bruk.
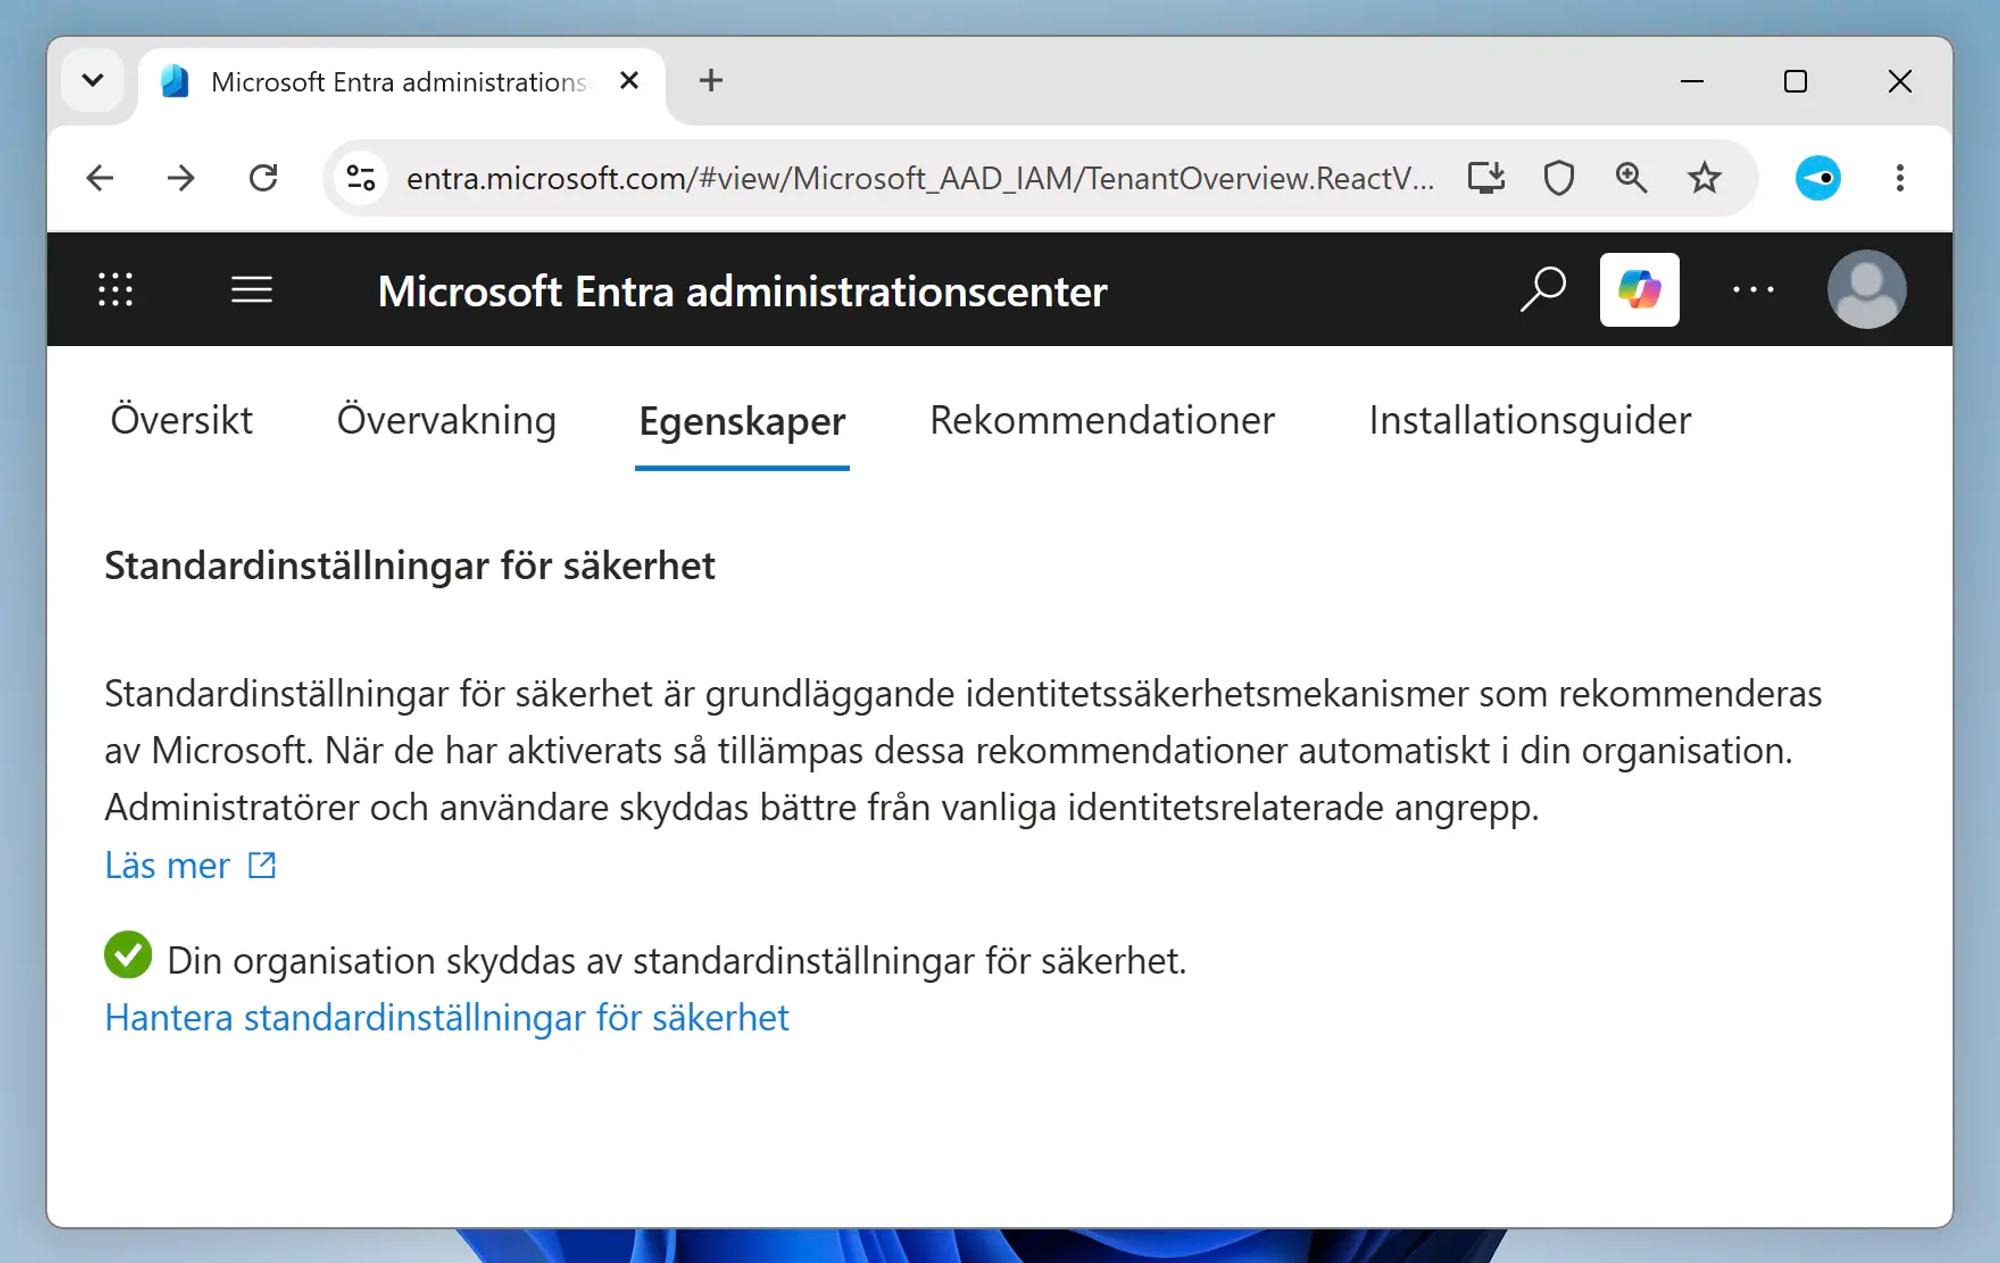
Microsofts standardinställningar för säkerhet blockerar inloggning med enhetskodsflöde i organisationer skapade från och med första juli.
För att skydda medarbetare i alla äldre organisationer måste enhetskodsflöde blockeras genom en villkorad åtkomst-princip. Det förutsätter i sin tur att organisationen har Entra P1-licenser (ingår i Microsoft 365 Business Premium). Läs mer om hur den villkorade åtkomst-princip konfigureras på Microsoft webbplats .
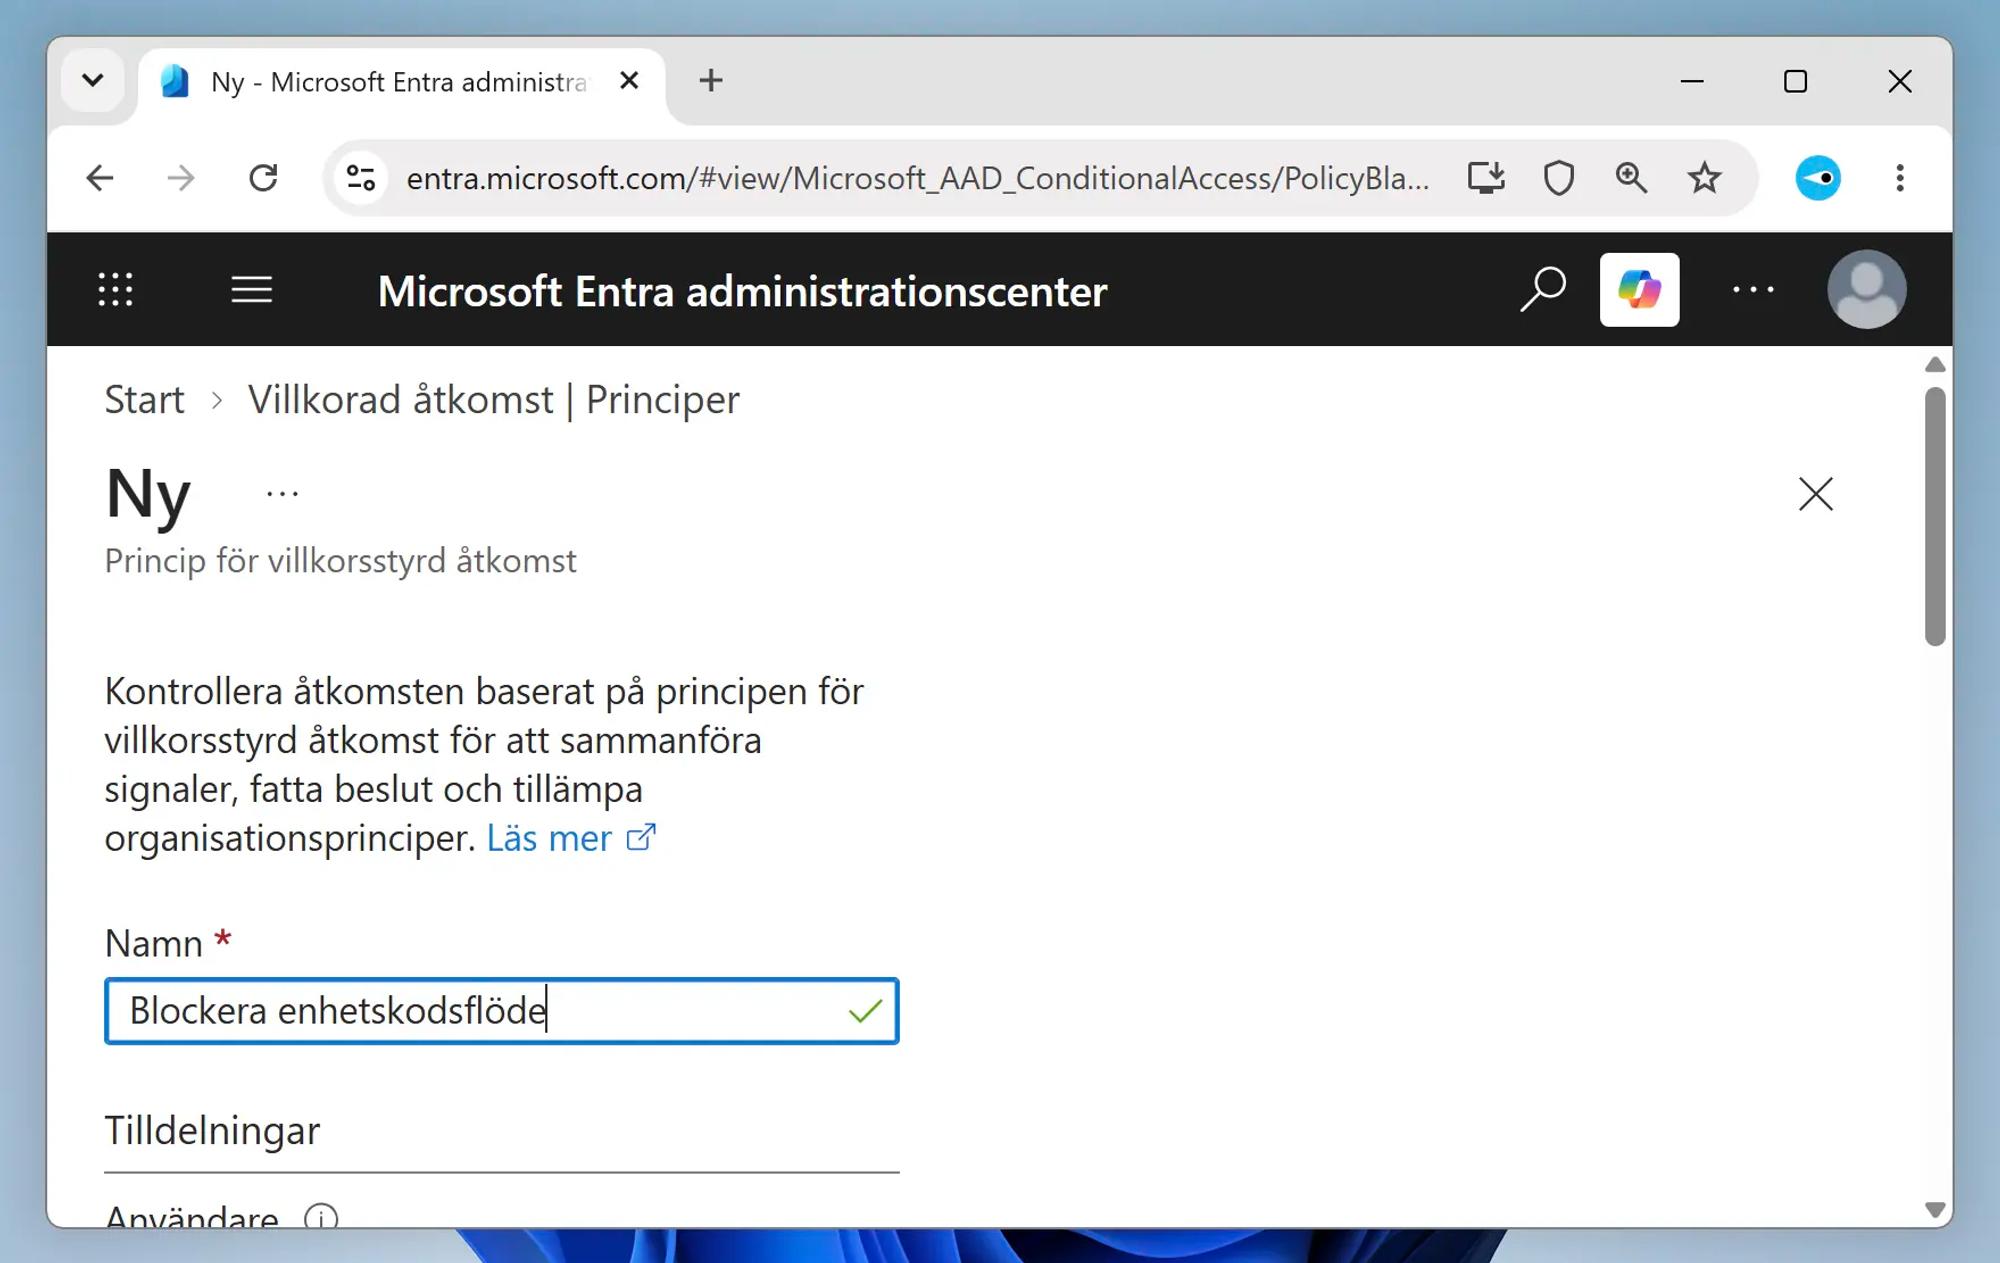
Organisationer skapade före första juli 2026 kan blockera enhetskodsflöde med en villkorsstyrd åtkomstprincip.
Rekommendationer
Vi rekommenderar alla företag att informera medarbetarna om riskerna som enhetskoder för med sig. Det är framför allt viktigt att medarbetarna känner igen attacken (se ”Så avslöjar du nätfiskare som utnyttjar enhetskoder ”.)
Vi rekommenderar också att, om möjligt, blockera inloggningsmetoden helt eller att åtminstone enbart tillåta metoden för en begränsad skara konton.